برگزاری وبینار شکار تهدید (Threat Hunting)؛ از شناخت روشها تا تحلیل دادههای امنیتی در فالنیک
همه حملات سایبری با هشدارهای واضح و قابلشناسایی شروع نمیشوند. گاهی مهاجمان با استفاده از روشهایی که از کنترلهای امنیتی عبور میکنند، فعالیت خود را در میان حجم زیادی از دادهها و رویدادهای شبکه پنهان میکنند. در چنین شرایطی، تکیه بر هشدارهای ابزارهای امنیتی برای شناسایی تمام تهدیدها کافی نیست و سازمانها به رویکردی فعالتر نیاز دارند.
شکار تهدید یا Threat Hunting یکی از رویکردهای مهم امنیت سایبری است که به تحلیلگران کمک میکند بهجای انتظار برای دریافت هشدار، بهصورت هدفمند به دنبال نشانههای فعالیت مخرب بگردند. اما این فرایند چگونه انجام میشود؟ چه دادهها و ابزارهایی برای آن نیاز داریم؟
فالنیک (ایران اچ پی) https://falnic.com/ با برگزاری وبینار تخصصی «شکار تهدید (Threat Hunting)؛ از شناخت روشها تا تحلیل دادههای امنیتی»، به بررسی این موضوع میپردازد. در این وبینار، مهندس سید محمد علوی درباره مفاهیم، روشها، ابزارها و الزامات شکار تهدید صحبت میکند و در بخش پایانی، نمونهای از این فرایند را با استفاده از مجموعهداده BOTS v1 بررسی میکند.
شکار تهدید چیست و چرا سازمانها به آن نیاز دارند؟
Threat Hunting فرایندی فعال برای جستوجوی نشانههای تهدید و رفتارهای مخرب در دادهها و شواهد امنیتی است. در پایش معمول امنیتی، ابزارهایی مانند سامانههای SIEM رویدادها را بررسی میکنند و در صورت شناسایی الگوهای مشخص، هشدار میدهند. اما همه فعالیتهای مخرب فقط با قوانین و الگوهای از پیش تعریفشده شناسایی نمیشوند.
در شکار تهدید، تحلیلگر منتظر هشدار نمیماند. او با طرح یک فرضیه امنیتی، دادههای موجود را بررسی میکند تا شواهدی از رفتارهای مشکوک پیدا کند. برای مثال، ممکن است بررسی کند آیا یک حساب کاربری فعالیت غیرعادی داشته است یا ارتباطی مشکوک میان چند سیستم برقرار شده است.
این رویکرد بهویژه برای سازمانهایی اهمیت دارد که با حجم زیادی از دادههای امنیتی سروکار دارند. Threat Hunting میتواند به شناسایی فعالیتهایی کمک کند که از دید کنترلهای معمول پنهان ماندهاند و فرصت بیشتری برای بررسی و واکنش به تهدیدها فراهم کند.
شکار تهدید چگونه انجام میشود؟
شکار تهدید یک فرایند ساختارمند است و فقط به جستوجوی تصادفی در لاگها محدود نمیشود. تحلیلگر ابتدا یک فرضیه درباره احتمال وجود فعالیت مشکوک مطرح میکند. سپس با استفاده از دادههای امنیتی، شواهد مرتبط را بررسی میکند و در صورت مشاهده نشانههای معتبر، تحلیل را گسترش میدهد. در این فرایند، چند عامل اهمیت زیادی دارند:
- فرضیهسازی: تحلیلگر بر اساس شناخت تهدیدها و وضعیت زیرساخت، یک سناریوی احتمالی را برای بررسی انتخاب میکند.
- جمعآوری داده: لاگها و رویدادهای مرتبط از منابع مختلف مانند سیستمها، شبکه و تجهیزات امنیتی جمعآوری میشوند.
- تحلیل شواهد: دادهها برای شناسایی الگوهای غیرعادی، ارتباط میان رویدادها و رفتارهای مشکوک بررسی میشوند.
- بررسی و اعتبارسنجی: تحلیلگر شواهد را ارزیابی میکند تا مشخص شود رفتار مشاهدهشده به یک تهدید امنیتی مربوط است یا خیر.
موفقیت این فرایند به کیفیت دادهها، شناخت روشهای حمله، ابزارهای تحلیل و مهارت تحلیلگر وابسته است.
چه ابزارها و دادههایی برای Threat Hunting نیاز داریم؟
تحلیل دقیق تهدیدها بدون دسترسی به دادههای مناسب امکانپذیر نیست. لاگهای سیستمعامل، رویدادهای احراز هویت، دادههای ترافیک شبکه و اطلاعات ثبتشده در تجهیزات امنیتی میتوانند در این فرایند کاربرد داشته باشند.
از طرف دیگر، سازمان به زیرساختی برای جمعآوری، نگهداری، جستوجو و تحلیل دادهها نیاز دارد. ابزارهای مدیریت اطلاعات و رویدادهای امنیتی (SIEM)، سامانههای تشخیص و پاسخ به تهدید و ابزارهای تحلیل داده میتوانند بخشی از این زیرساخت باشند.
انتخاب ابزار مناسب به اندازه و پیچیدگی شبکه، منابع داده، نیازهای امنیتی و توان عملیاتی تیم بستگی دارد. نکته مهم این است که ابزار بهتنهایی شکار تهدید را انجام نمیدهد؛ تحلیلگر باید بتواند فرضیه مناسبی بسازد، دادهها را تفسیر کند و ارتباط میان شواهد را تشخیص دهد.
وبینار شکار تهدید فالنیک؛ از شناخت روشها تا تحلیل دادههای امنیتی
برای آشنایی ساختارمند با فرایند Threat Hunting و الزامات اجرای آن در محیطهای امنیتی، فالنیک وبینار تخصصی «تهدیدها از چشم شما پنهان ماندهاند؟» را برگزار میکند.
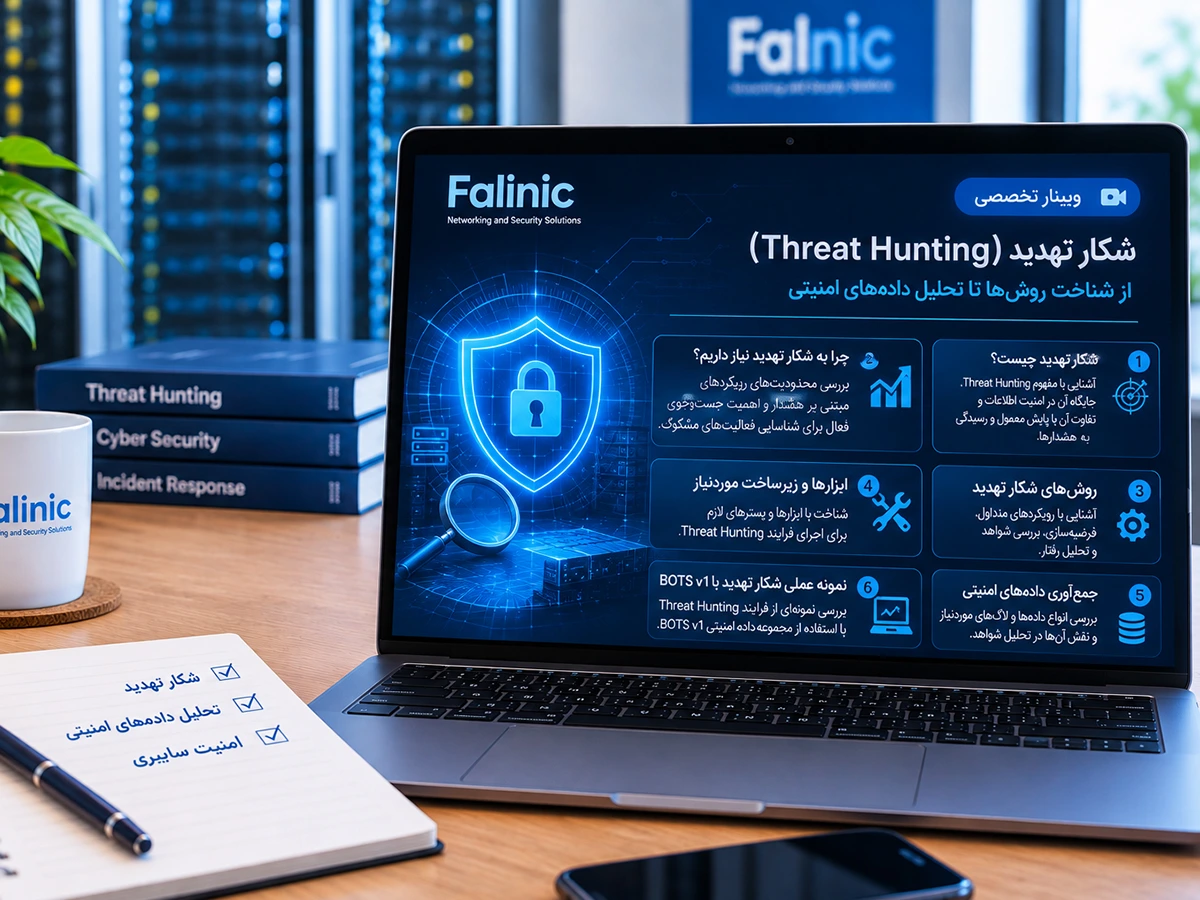
این وبینار با ارائه مهندس سید محمد علوی، در تاریخ ۲۴ آبان سال 1405 برگزار میشود. شرکتکنندگان در این جلسه با مفهوم شکار تهدید، تفاوت آن با پایش معمول امنیتی، روشهای متداول، ابزارها و زیرساخت موردنیاز آشنا میشوند. سرفصلهای اصلی این وبینار عبارتاند از:
- شکار تهدید چیست؟ آشنایی با مفهوم Threat Hunting، جایگاه آن در امنیت اطلاعات و تفاوت آن با پایش معمول و رسیدگی به هشدارها.
- چرا به شکار تهدید نیاز داریم؟ بررسی محدودیتهای رویکردهای مبتنی بر هشدار و اهمیت جستوجوی فعال برای شناسایی فعالیتهای مشکوک.
- روشهای شکار تهدید: آشنایی با رویکردهای متداول، فرضیهسازی، بررسی شواهد و تحلیل رفتار.
- ابزارها و زیرساخت موردنیاز: شناخت ابزارها و بسترهای لازم برای اجرای فرایند Threat Hunting.
- جمعآوری دادههای امنیتی: بررسی انواع دادهها و لاگهای موردنیاز و نقش آنها در تحلیل شواهد.
- نمونه عملی شکار تهدید با BOTS v1: بررسی نمونهای از فرایند Threat Hunting با استفاده از مجموعهداده امنیتی BOTS v1.
وجود بخش پایانی مبتنی بر دادههای BOTS v1 به شرکتکنندگان کمک میکند با نمونهای از کاربرد دادههای امنیتی در فرایند شکار تهدید آشنا شوند.
این وبینار برای چه افرادی مناسب است؟
محتوای این وبینار برای متخصصانی طراحی شده است که در حوزه امنیت، شبکه و زیرساخت فعالیت میکنند یا به تحلیل رویدادهای امنیتی علاقهمند هستند. گروههای مخاطب عبارتاند از:
- کارشناسان و تحلیلگران امنیت اطلاعات
- کارشناسان و تحلیلگران مراکز عملیات امنیت (SOC)
- متخصصان امنیت شبکه و مدیران شبکه
- کارشناسان زیرساخت و فناوری اطلاعات
- مدیران IT و امنیت سازمانها
برای درک بهتر مباحث، آشنایی مقدماتی با مفاهیم شبکه، امنیت اطلاعات و لاگهای امنیتی پیشنهاد میشود. با این حال، شرکت در وبینار به معنای داشتن تخصص حرفهای در Threat Hunting نیست.
برای مشاهده جزئیات و ثبتنام در وبینار، به ایسمینار فالنیک مراجعه کنید.
پرسشهای متداول درباره وبینار Threat Hunting
شکار تهدید یا Threat Hunting چیست؟
رویکردی فعال برای جستوجوی نشانههای تهدید و فعالیتهای مخرب در دادهها و شواهد امنیتی است. در این روش، تحلیلگر بهصورت هدفمند به دنبال رفتارهای مشکوک میگردد.
تفاوت Threat Hunting با پایش معمول امنیتی چیست؟
در پایش معمول، تمرکز بر مشاهده رویدادها و بررسی هشدارهای تولیدشده است؛ اما در Threat Hunting، تحلیلگر بهصورت فعال دادهها را برای کشف تهدیدهای پنهان بررسی میکند.
آیا برای شرکت در وبینار باید متخصص امنیت باشیم؟
خیر. آشنایی مقدماتی با شبکه، امنیت اطلاعات و لاگهای امنیتی برای درک بهتر مطالب کافی است.
آیا در وبینار نمونه عملی بررسی میشود؟
بله. در بخش پایانی، نمونهای از فرایند شکار تهدید با استفاده از مجموعهداده BOTS v1 بررسی خواهد شد.
برای اجرای Threat Hunting به چه ابزارهایی نیاز داریم؟
این فرایند به دادههای امنیتی مناسب، زیرساخت جمعآوری و تحلیل داده و ابزارهای متناسب با محیط سازمان نیاز دارد. در وبینار با این الزامات آشنا میشوید.
تهدیدهای پنهان را با Threat Hunting بهتر شناسایی کنید
ابزارهای امنیتی و هشدارهای خودکار نقش مهمی در محافظت از شبکه دارند؛ اما برای شناسایی فعالیتهایی که از کنترلهای معمول عبور میکنند، سازمانها به رویکردی فعالتر نیاز دارند. Threat Hunting با تکیه بر فرضیهسازی، جمعآوری داده و تحلیل شواهد، به تیمهای امنیت کمک میکند دید دقیقتری نسبت به تهدیدهای احتمالی داشته باشند.
وبینار تخصصی فالنیک با عنوان «شکار تهدید (Threat Hunting)؛ از شناخت روشها تا تحلیل دادههای امنیتی» فرصتی برای آشنایی با این رویکرد و بررسی نمونهای از اجرای آن با دادههای BOTS v1 است. اگر در حوزه امنیت اطلاعات، شبکه یا زیرساخت فعالیت میکنید، این وبینار میتواند دید ساختارمندتری درباره فرایند شکار تهدید و الزامات آن در اختیار شما قرار دهد.